Идеальный сайт для Роскомнадзора: чек-лист по 152-ФЗ на 2026 год
 Марк Голдин, юрист ·
Раньше история начиналась с жалобы: данные клиента куда-то утекли, он недоволен, пришёл запрос, вы лихорадочно ищете бумаги. Сейчас порядок часто обратный. По описаниям практики, специалист Роскомнадзора сам открывает сайт и фиксирует то, что на нём есть: политику, согласия, формы, cookie-баннер, виджеты и счётчики, а ещё смотрит в код страницы через инструменты разработчика. За минуту он видит весь список нарушений на Вашем сайте. Ходят слухи, что РКН хочет автоматизировать эту процедуру и начать проверять тысячи сайтов по всему рунету на предмет нарушений 152-ФЗ.
Слово «идеальный» означает сайт, к которому не за что придраться по существу: все требования закона на нём выполнены. Ниже мы разберём, как он выглядит: какие страницы нужны и что в них должно быть написано, как настроены формы, где стоят серверы, какие документы нужны внутри компании и кто обязан подавать уведомление в РКН. В конце есть чек-лист, который можно скопировать и пройти самим.
Как выглядит проверка сайта на 152-ФЗ глазами инспектора
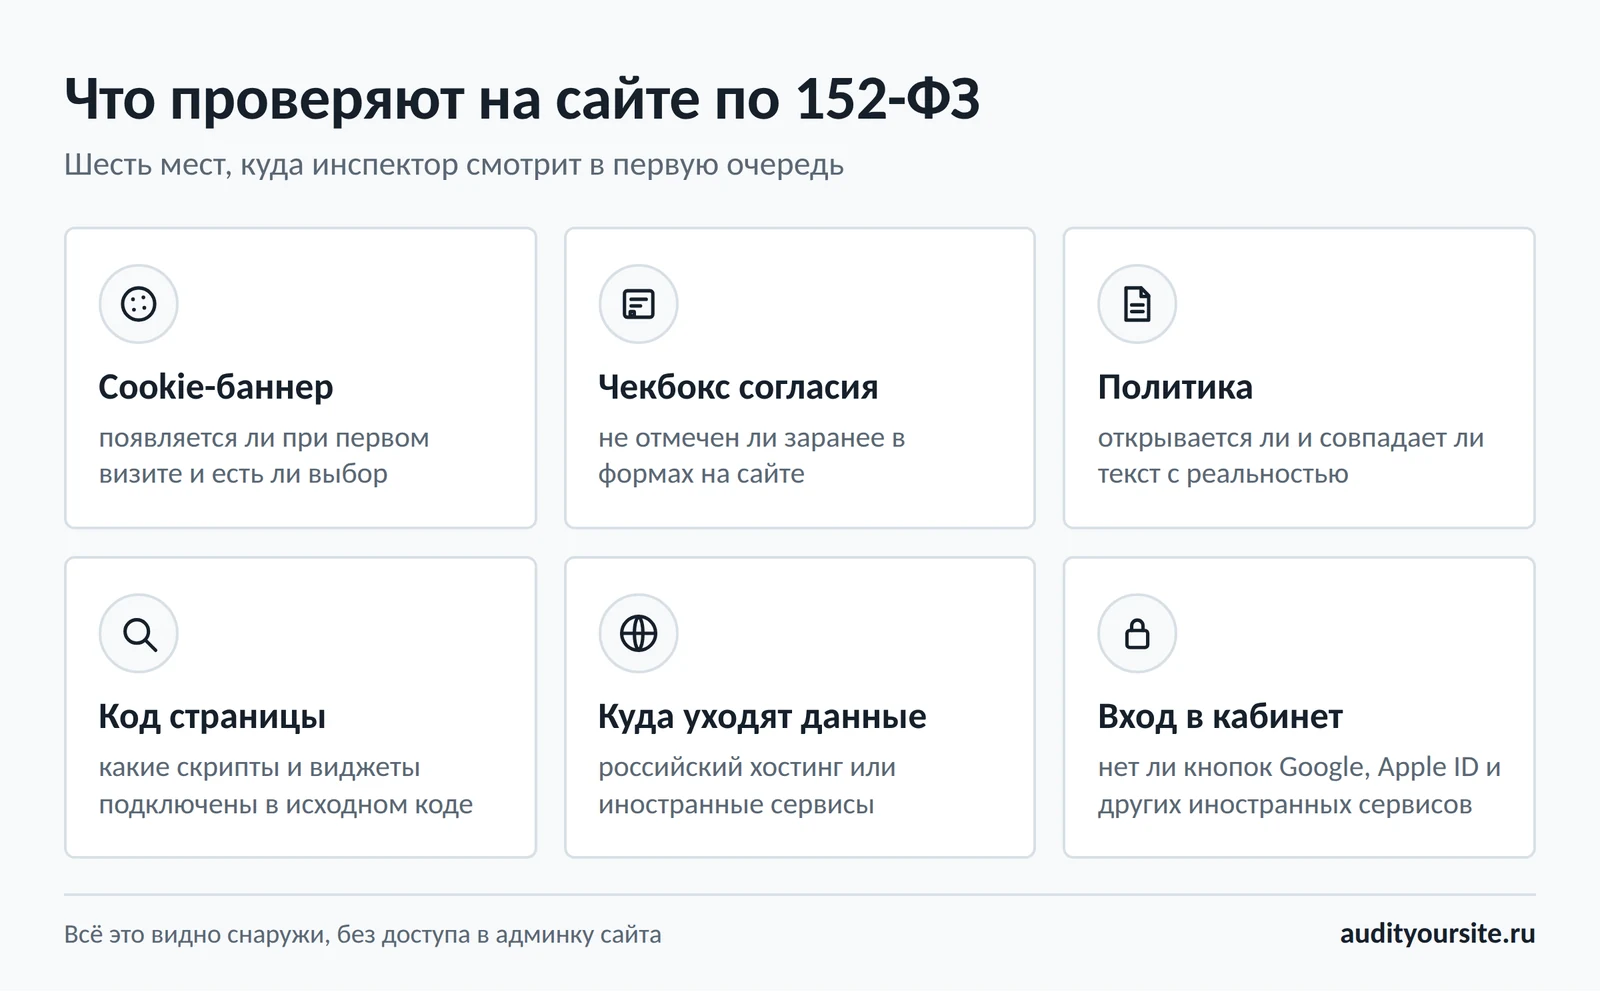
Представьте сценарий из нескольких шагов. Инспектор открывает сайт и смотрит, появился ли баннер cookie. Находит форму и проверяет, не отмечена ли галочка заранее. Открывает политику и убеждается, что она грузится и читается. Потом смотрит, куда уходят данные, не в зарубежные ли сервисы. Судя по практике, именно это и проверяют: баннер, пустой чекбокс, доступность политики и передачу данных иностранным сервисам.
Дальше мы пойдём в том же порядке.
Страницы, которые должны быть на сайте
Политика обработки персональных данных
Это главный публичный документ. Ищут его в подвале (внизу) сайта, эта ссылка должна стоять на каждой странице. Но одного подвала мало: ссылка на политику должна быть видна и в самой форме (подтверждения согласия), а текст политики не должен прятаться за скачиванием или редиректами. Человек должен иметь возможность прочитать документ до того, как передаст данные.
Что должно быть внутри политики обработки персональных данных:
- кто оператор: название организации или ФИО предпринимателя, ИНН, адрес, контакты;
- зачем вы собираете данные: конкретные цели («обработать заявку», «заключить договор», «отправить рассылку»), а не «в целях осуществления деятельности»;
- какие данные Вы собираете и чьи они (посетители, клиенты, кандидаты на вакансии);
- на каком основании: согласие, договор, закон;
- что Вы с данными делаете и кому передаёте (хостинг, CRM, курьерская служба);
- сколько времени храните и как уничтожаете;
- где хранятся данные и передаёте ли их за границу;
- как человек может отозвать согласие или запросить свои данные, и в какой срок Вы ответите ему;
- какие меры защиты персональных данных применяете;
- дата редакции политики.
Есть соблазн скачать в интернете политику конфиденциальности для сайта образец и вставить как есть. Образец подходит только как заготовка. Чаще всего в скачанных текстах остаются чужое название компании, цели, которых у вас нет, и ни слова о метрике или CRM, которые у вас реально стоят. Проверяющий сравнивает политику с тем, что делает сайт, и ему сразу будут видны расхождения. Подробнее о том, как её составить, мы писали в отдельной статье.
Согласие на обработку персональных данных: отдельный документ
Здесь произошло главное изменение последних лет. С 1 сентября 2025 года в ст. 9 закона 152-ФЗ появилось правило: согласие на обработку персональных данных должно быть оформлено отдельно от другой информации и документов, которые человек подтверждает или подписывает.
На практике это значит, что согласие на обработку персональных данных на сайте нельзя прятать в другие документы. Типичная ошибка выглядит так: кнопка с текстом «нажимая, вы принимаете условия соглашения и даёте согласие на обработку данных», где одним кликом подтверждались сразу два документа. Сейчас так делать нельзя.
Правильная схема такая:
- согласие лежит на своей странице (например, /soglasie);
- пользовательское соглашение или оферта лежат отдельно;
- в форме стоит своя галочка именно для согласия, а рядом ссылка на документ.
В самом согласии должно быть понятно, кто оператор, для каких целей и какие данные обрабатываются, что с ними будут делать, на какой срок даётся согласие и как его отозвать. Что писать в тексте и как зафиксировать, что согласие дали, — в статье про согласие на обработку персональных данных.
Согласие на распространение, если вы публикуете чужие данные
Если на сайте есть отзывы с именами и фото, страницы сотрудников, галерея клиентов, это уже не просто обработка, а распространение. Для него нужно отдельное согласие: закон требует оформлять согласие на распространение персональных данных отдельно. Одно общее согласие на всё не сработает.
Cookie: политика и баннер
Отдельного закона про cookie у нас нет, но на практике их считают частью обработки данных, а это учитывается при проверках. Баннер вида «продолжая пользоваться сайтом, вы соглашаетесь» уже не выглядит убедительно. Ориентир такой: при первом визите человек видит окно с кратким описанием cookie и может выбрать: принять всё, принять только необходимые или отказаться.
Важна и техническая сторона. Если на сайте стоит Метрика или другой счётчик, аналитические cookie требуют отдельного согласия, и до его получения скрипты счётчика запускаться не должны. То есть баннер должен реально управлять скриптами, а не просто висеть в углу. Проверить это может любой человек за минуту: откройте сайт в режиме инкогнито, не нажимая на баннер, и посмотрите вкладку «Сеть» в инструментах разработчика.
Формы и чекбокс согласия: как выглядит правильный
Любое место, где человек оставляет данные, считается формой: «Заказать звонок», подписаться, онлайн-запись, регистрация, чат-виджет с полем для имени. Каждая из них должна пройти проверку.
- Чекбокс согласия на сайте не должен быть отмечен по умолчанию. Человек ставит галочку сам.
- В тексте рядом с галочкой есть ссылка на согласие и ссылка на политику. Не «условия использования» вообще, а именно эти два документа.
- Рассылка идёт отдельным чекбоксом. Согласие на обработку заявки и согласие на рекламные письма — это разные вещи, в том числе по закону о рекламе.
- Данных просят столько, сколько нужно для задачи. Для звонка хватит имени и телефона, паспорт и дата рождения там не нужны.
- Форма передаётся по HTTPS. Закон прямо не говорит «поставьте SSL», но, получая данные по открытому каналу, будет тяжело доказать, что Вы их защищаете (ст. 19).
На каких серверах находится сайт и куда уходят данные
Вот тут у многих возникают проблемы, причём часто неожиданные.
Локализация: первичный сбор данных только в России
Требование простое: первичная запись, систематизация, накопление и хранение данных россиян должны идти на территории России, и это требование никто не отменял. Для сайта это значит:
- хостинг и база данных сайта должны находиться в России;
- заявки из форм попадают в российскую CRM или почту, а не напрямую в зарубежный сервис;
- российские данные не хранятся первично в иностранных облаках и таблицах;
- в конструкторах сайтов вы выясняете, где физически хранятся заявки. Спросите у поддержки и сохраните ответ.
Иностранные скрипты и виджеты
Частые причины замечаний по сайтам, если верить практике: старый пиксель Meta, Google Analytics, виджет во встроенном фрейме с зарубежного домена, форма, которая сразу пишет в зарубежную CRM. Сюда же по смыслу относятся карты, видеоплееры и шрифты, подгружаемые с иностранных серверов. Насколько строго на них смотрят, зависит от случая, но безопаснее убрать лишнее или заменить российскими аналогами.
Трансграничная передача
Иногда передавать данные за границу действительно нужно, например если вы используете иностранный сервис рассылок или платформу для видеозвонков. Это возможно, но порядок жёсткий. С 1 марта 2023 года до начала трансграничной передачи нужно подать уведомление в РКН, а если через 10 рабочих дней ответа нет, передачу можно начинать. Кроме того, надо заранее оценить иностранного получателя и сохранить эту оценку. Подробно — в статье про трансграничную передачу.
Так что вопрос «можно ли хранить данные за рубежом» имеет два ответа. Сами данные россиян сначала должны оказаться в российской базе. А передача копии за рубеж возможна только при выполнении условий выше. И то, и другое должно быть записано в политике и в уведомлении.
Вход и регистрация: почему Google и Apple ID не про вас
Если на сайте есть личный кабинет, посмотрите, как в него входят. Правило о том, что может использоваться для авторизации, существует давно: оно действует с 1 декабря 2023 года и закреплено в ч. 10 ст. 8 закона 149-ФЗ, но до лета 2026 года санкций за его нарушение не было. Теперь они есть: с 7 июля 2026 года за использование неразрешённых способов входа предусмотрены штрафы.
Если коротко, вход через Google, вход через Apple ID и другие иностранные сервисы для российских пользователей должен быть отключён. Разрешены вход по номеру мобильного телефона, через ЕСИА, ЕБС и сервис авторизации, владелец которого — гражданин России или российская компания. На практике это Яндекс ID, VK ID, Сбер ID и подобные российские системы. Для организаций штраф составляет от 500 до 700 тысяч рублей, а отвечают именно владельцы сайтов. Подробности про ст. 13.55 КоАП разобраны отдельно.
Если у вас сайт без регистрации и личного кабинета, этот пункт вас не касается.
Документы внутри компании: ООО, ИП и самозанятый
Сайт — это витрина. За ней есть «бумажный» слой, который РКН вправе запросить при проверке. Закон не делит операторов на «больших» и «малых»: по сути обязанности у всех похожи. Отличается объём документов и то, кого назначать ответственным.
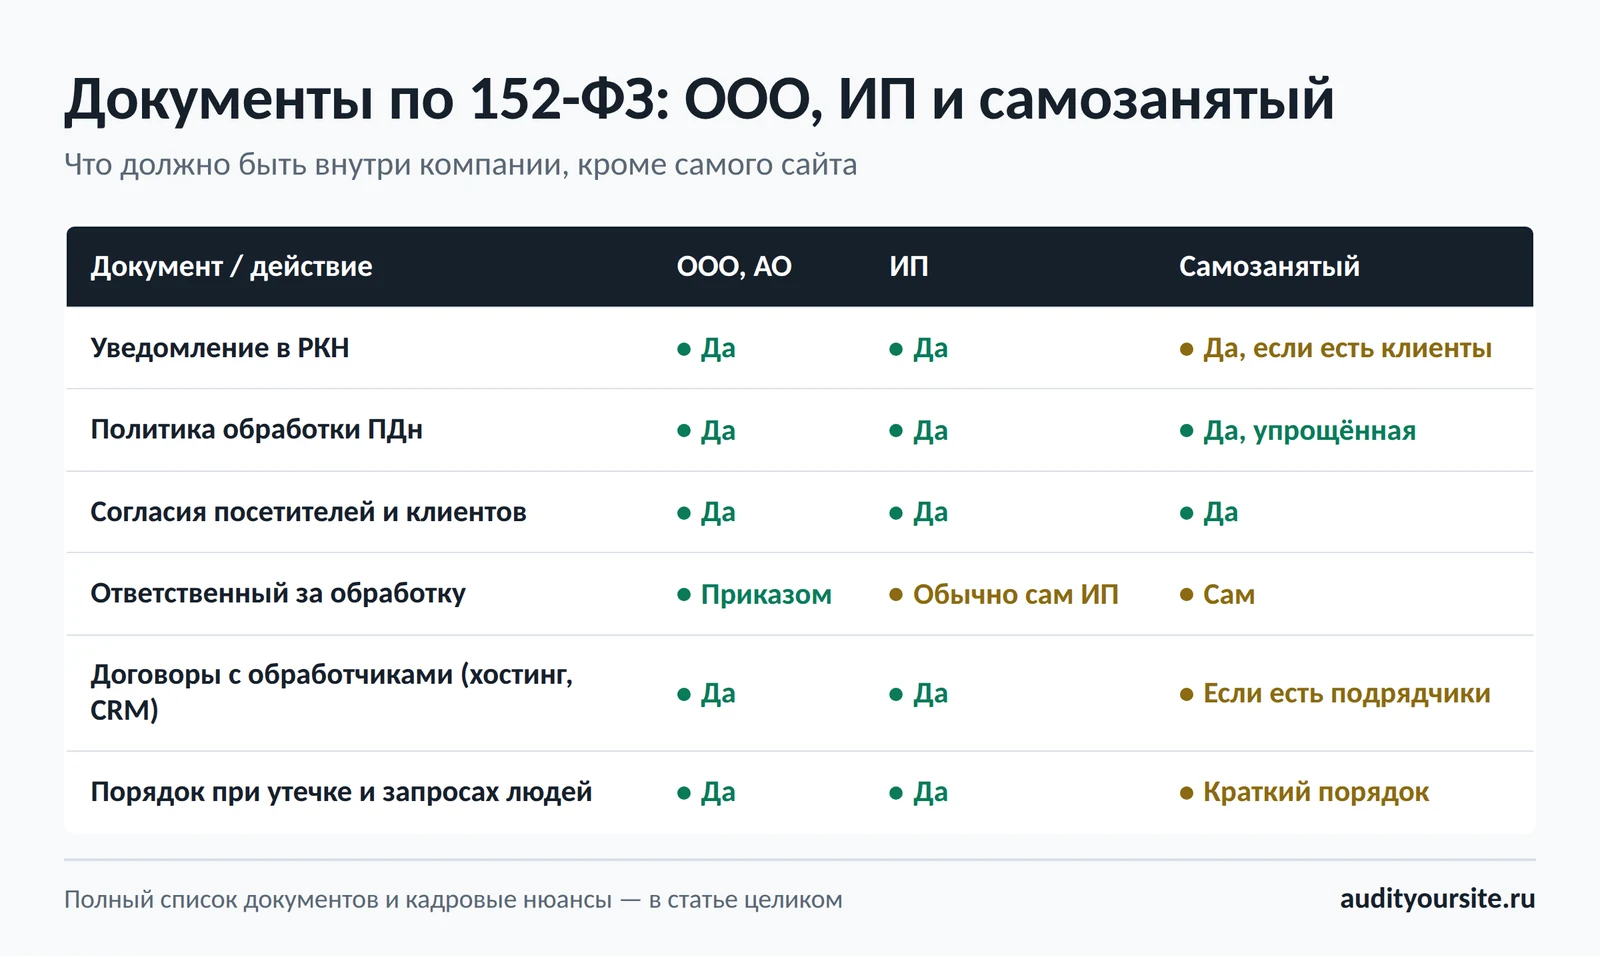
Полная таблица документов текстом
| Документ или действие | ООО / АО | ИП | Самозанятый (НПД) |
|---|---|---|---|
| Уведомление в РКН | Да | Да | Да, если обрабатывает данные клиентов |
| Политика обработки ПДн | Да | Да | Да, в упрощённом виде |
| Согласия посетителей и клиентов | Да | Да | Да |
| Ответственный за организацию обработки | Назначается приказом (ст. 22.1) | Обычно сам ИП | Сам |
| Внутренние правила (положение, перечень данных и систем) | Полный комплект | Облегчённый | Короткий порядок |
| Кадровые документы (согласия работников, положение, ознакомление под подпись) | Да | Только если есть сотрудники | Нет |
| Оценка вреда и меры защиты | Да | Да | Да, по-простому |
| Договоры и поручения обработчикам (хостинг, CRM, колл-центр) | Да | Да | Если такие подрядчики есть |
| Порядок ответа на запросы людей | Да | Да | Краткий порядок |
| Порядок действий при утечке | Да | Да | Краткий порядок |
| Акт об уничтожении данных | Да | Да | Да |
Несколько пояснений к таблице.
Договоры с обработчиками. Если вы передаёте данные подрядчику (хостинг-провайдеру, CRM, рассыльщику), это поручение обработки, и его нужно оформлять как положено. Причём с 1 сентября 2022 года в таком поручении нужно отдельно указывать перечень обрабатываемых данных и обязанности подрядчика. Стандартный договор на услуги без этих пунктов уже не подходит.
Ответственный. Юридическое лицо обязано назначить человека, отвечающего за организацию обработки персональных данных (ст. 22.1). У ИП и самозанятого отдельного приказа обычно нет, потому что ответственный — это они сами. Но важно понимать, что «сам» не значит «не нужно ничего». Политика, согласия и уведомление остаются.
Самозанятые. Чаще всего считается, что раз человек работает один, то персональные данные его не касаются. Это ошибка. Как только он собирает контакты клиентов через сайт или анкету, он становится оператором. Набор документов у него минимальный, но не нулевой.
Если у вас нестандартная ситуация (медицина, образование, биометрия, работа с данными детей), набор будет шире. В этом случае лучше пройти проверку с юристом.
Уведомление в РКН: кто обязан и по какому поводу
Это самая частая тема в поисковых запросах, и вокруг неё много путаницы. Разберём коротко, подробную инструкцию мы вынесли в отдельную статью.
Кто обязан
Все операторы, кроме очень узкого списка исключений. Раньше исключений было больше (например, для данных сотрудников и данных по договору), но с 1 сентября 2022 года пункты 1–6 части 2 ст. 22 утратили силу. Сейчас остались три исключения: государственные информационные системы в целях безопасности, обработка без средств автоматизации и транспортная безопасность. Для обычного бизнеса это почти ничего не меняет: работодатели тоже должны уведомлять, что подтверждает письмо Роскомнадзора от 19.08.2022 № 08-75348.
Что это значит для сайта. Если у вас есть форма, в которую человек вводит имя и телефон, вы оператор и обязаны подать уведомление в Роскомнадзор об обработке персональных данных. Это касается и ООО, и ИП, и самозанятых, если они собирают контакты клиентов.
По каким поводам нужно уведомлять РКН
Здесь разные события и разные документы:
- До начала обработки данных. Основное уведомление, форма утверждена приказом Роскомнадзора от 28.10.2022 № 180. Подать уведомление в Роскомнадзор можно в электронном виде или на бумаге.
- Изменились сведения. Например, поменялись название или адрес оператора, цели обработки, сроки, появилась или прекратилась трансграничная передача, изменилось местонахождение ЦОД. Срок по общему правилу такой: не позднее 15-го числа месяца, следующего за месяцем изменений.
- Трансграничная передача. Отдельное уведомление до начала передачи (см. выше).
- Утечка. Это уже не «уведомление об обработке», а отдельное сообщение об инциденте. В течение 24 часов нужно сообщить о самом инциденте, в течение 72 часов — о результатах внутреннего расследования.
Разберитесь с этим заранее, а не в момент, когда что-то произошло.
Что грозит и как к этому относиться
Штрафы по КоАП существуют, и статью 13.11 не стоит недооценивать. Например, за обработку без согласия там, где оно обязательно, организациям грозит штраф от 300 до 700 тысяч рублей. Все подробности мы собрали в статье про штрафы.
Но и паниковать не нужно. За впервые совершённое нарушение, выявленное при государственном контроле, штраф при определённых условиях может быть заменён предупреждением (ст. 4.1.1 КоАП РФ). Гарантией это не является, но исправлять всё равно лучше до проверки, а не после неё.
Чек-лист: пройдите по своему сайту
Страницы
- Есть политика обработки персональных данных, открывается без регистрации
- Ссылка на политику стоит в подвале каждой страницы
- Ссылка на политику стоит рядом с каждой формой
- В политике указан ваш реальный оператор (название, ИНН, адрес, контакты)
- Цели обработки конкретные, а не общие
- Указаны сроки хранения и способ уничтожения данных
- Указано, где хранятся данные и есть ли передача за границу
- Согласие оформлено отдельным документом, не внутри оферты или пользовательского соглашения
- Если публикуете чужие данные (отзывы, фото), есть отдельное согласие на распространение
Формы
- Чекбокс согласия не отмечен по умолчанию
- Рядом с ним есть ссылка на согласие и на политику
- Рассылка подключается отдельным чекбоксом
- Собираются только нужные для задачи данные
- Формы (включая чаты, квизы, калькуляторы) передаются по HTTPS
Cookie и скрипты
- Есть баннер cookie с возможностью выбора
- Аналитика и рекламные пиксели не запускаются до согласия
- Нет иностранных пикселей, виджетов и форм, которые вам не нужны
Серверы
- Хостинг и база данных сайта находятся в России
- Заявки из форм уходят в российские системы
- Вы знаете, где хранятся заявки в вашем конструкторе или CRM
- Если есть передача данных за границу, подано уведомление и оценён получатель
Вход в личный кабинет
- Нет входа через Google, Apple ID и другие иностранные сервисы
- Вход идёт по номеру телефона, через Госуслуги или российские сервисы (Яндекс ID, VK ID, Сбер ID)
Документы
- Назначен ответственный за обработку данных (для организаций)
- Есть внутренние правила и перечень данных и систем
- Договоры с подрядчиками-обработчиками содержат нужные условия
- Есть порядок ответа на запросы людей и порядок действий при утечке
- Есть акт оценки вреда и определён уровень защищённости
- Для сотрудников есть согласия и ознакомление под подпись
Уведомление
- Уведомление в РКН подано и сведения в нём совпадают с реальностью
- Вы знаете, после каких изменений его надо обновлять
Частые вопросы
У меня сайт-визитка, там только форма «Заказать звонок». Это всё равно про меня?
Да. Имя и телефон — это персональные данные, значит, вы оператор. Нужны политика, согласие с чекбоксом и уведомление.
Нужен ли cookie-баннер, если на сайте нет аналитики?
Спорный вопрос. Если стоят только технические cookie, обязательность баннера обсуждается. Но если подключены Метрика, пиксель или подобное, баннер и согласие нужны, а информировать посетителя безопаснее в любом случае.
Можно ли держать сайт на зарубежном хостинге?
Если через него первично собираются и хранятся данные россиян (заявки, регистрации), то нельзя: это нарушение требования о локализации. Отдельный вопрос — статичный сайт без форм, тут всё зависит от того, что именно на нём происходит.
ИП без сотрудников обязан подавать уведомление?
Как правило, да, если на сайте есть форма или вы иначе собираете данные клиентов. Исключений очень мало.
Проверьте сайт раньше, чем это сделает кто-то другой
Пройтись по чек-листу самому можно за вечер. Но глаз замыливается: свою форму вы давно не открывали, про старый виджет забыли, а политика висит с 2021 года. Поэтому проверка сайта на 152-ФЗ автоматикой дополняет ручной проход.
Если хотите проверить сайт на персональные данные, вставьте адрес в форму ниже и получите полный разбор: какие страницы, какие формы и какие скрипты вызывают вопросы. Такой аудит сайта на 152-ФЗ у нас бесплатный, без скрытых частей отчёта и без запугивания штрафами. Как устроена проверка, рассказываем в методике, а как выглядит результат — в примере отчёта.
Проверьте свой сайт — девять проверок по 152-ФЗ, полный отчёт бесплатно и без регистрации.